Future Intelligence Group · Swiss Risk Intelligence · seit 1984
Resilienz ist Führungsaufgabe.
Wenn der Ernstfall kommt, entscheidet nicht Ihre Technologie. Sondern Ihre Vorbereitung. Ich mache Ihre Geschäftsleitung handlungsfähig, bevor die Uhr läuft.
Das Risiko ist nicht abstrakt. Es hat einen Preis.
Viele Unternehmen investieren in Schutz und wissen trotzdem nicht, ob ihre kritischen Abläufe einem realen Angriff oder einer Krise standhalten. Wählen Sie Ihre Rolle.
Ihre Frage
„Sind wir auf den Ernstfall vorbereitet – und können wir es belegen?“
Der Plan existiert, geübt hat ihn niemand. Im Ernstfall fehlen klare Rollen, Stellvertretungen und eine erreichbare Alarmierung.
Die Folge
Während das Geschäft stillsteht, wird noch Zuständigkeit geklärt. Aufsicht und Haftung richten sich an die Geschäftsleitung.
Meine Lösung für Sie
Ich gebe Ihnen eine verständliche Lageeinschätzung, priorisierte Handlungsfelder und eine Entscheidungsgrundlage, die Verantwortung sichtbar macht. Dazu Krisenstabsübung und NIS-2-Qualifizierung für die Geschäftsleitung.
Fiktives Szenario. Unternehmen und Ereignisse sind frei erfunden.
Krisenbereitschaft prüfen
Acht Fragen. Zwei Minuten. Ehrliche Antworten.
Ein erster Standortcheck für Ihre Geschäftsleitung. Anonym bis zum Ergebnis, vertraulich danach. Er ersetzt keine Analyse, zeigt aber, wo es sich lohnt, genauer hinzusehen.
Frage 1 / 8 · Krisenstab
Existiert ein schriftlicher Krisenstabsplan mit Rollen und Stellvertretungen?
Das Resilienz-Modell
Sechs Disziplinen. Ein Zyklus. Ein Ansprechpartner.
Ich liefere nicht sechs Projekte, sondern eine Fähigkeit: Handlungsfähigkeit im Ernstfall vorbereiten und belegen, dass sie hält, bevor es jemand anderes tut. Governance, Risk & Compliance, Business Continuity, Krisenmanagement und Cyber Security aus einer Hand.
Vorbereiten
Was wir tun
Kritische Geschäftsprozesse identifizieren und nach Wertbeitrag ordnen
MTPD, RTO und RPO je Prozess gemeinsam mit den Prozesseignern festlegen
Ausfallkosten je Stunde, Tag und Woche beziffern
Was Sie danach haben
Eine belastbare Zahl statt eines Bauchgefühls
Eine Priorisierung, die einer Sitzung der Geschäftsleitung standhält
Schweizer Governance. Offensive Spezialtiefe aus Israel und Südosteuropa.
Wir kaufen offensive Weltklasse ein, statt sie mittelmässig selbst zu betreiben, und übersetzen sie in Entscheidungen, die ein Verwaltungsrat treffen kann. Neutral und unabhängig: kein Lizenzverkauf, kein auszulastendes SOC.
SygniaOT/ICS-Security und Incident Response · Israel
KomodoSecPenetration Testing, Red Teaming, Threat Intelligence · Israel
XM CyberExposure Management und Angriffspfad-Analyse · Israel
FACT24 CIM advancedDigitale Alarmierung und Krisenmanagement-Plattform · DE/CH
One SecuritySecurity- und Cyber-Division der ONE-Gruppe · Israel
StangaOT/ICS- und TISAX-Assessments, ISO 9001 und ISO 27001 zertifiziert · Sofia, Bulgarien
Angaben zu den Partnerunternehmen aus deren Selbstdarstellungen und Unterlagen (Stand Oktober 2026).
Audit für die Geschäftsleitung · NIS-2
Organhaftung. Was wussten Sie, und was haben Sie daraufhin entschieden?
Die Umsetzung von NIS-2 dürfen Sie delegieren. Die Verantwortung nicht. Das IT-Resilienz-Audit gibt Ihrer Geschäftsleitung den dokumentierten Nachweis, dass sie die Pflichten kennt, geprüft und entschieden hat, bevor Aufsicht, Verwaltungsrat oder Versicherer danach fragen.
Für wen dieses Audit gedacht ist
Für Leitungsorgane, die ihre Sorgfalt belegen müssen.
Das Audit richtet sich an Entscheider, nicht an die IT-Abteilung. Es passt, wenn eine der folgenden Lagen auf Sie zutrifft.
I
Vorstände, Geschäftsführer und Verwaltungsräte
Leitungsorgane besonders wichtiger und wichtiger Einrichtungen in Deutschland und Österreich. NIS-2 adressiert ausdrücklich das Leitungsorgan: Risikomanagementmassnahmen billigen, ihre Umsetzung überwachen und sich selbst schulen. Im Streitfall müssen Sie Ihre Sorgfalt belegen können.
II
Betreiber kritischer Anlagen
Zusätzlich zu den Mindestmassnahmen verlangt das deutsche Recht kontinuierliche Angriffserkennung und einen Prüfnachweis (§§ 31, 39 BSIG). Das Audit bereitet beides vor.
III
Schweizer Unternehmen mit EU-Bezug
Ohne eigene NIS-2-Pflicht geraten Sie über EU-Kunden faktisch in die Pflicht: Wer keinen belastbaren Resilienznachweis liefert, verliert nicht die Prüfung, sondern den Auftrag. Betreiber kritischer Infrastrukturen unterliegen zudem der Meldepflicht nach ISG.
Angesprochen sind ebenso CFOs, CROs und CISOs, die der Geschäftsleitung zuarbeiten. Das Audit ersetzt keine Rechtsberatung im Einzelfall.
Der Weg
In drei Stufen zur auditierbaren Compliance.
Reife entsteht nicht durch Papier, sondern durch Übung. Der Fahrplan führt vom Befund über die Struktur zum Beweis, in einer Reihenfolge, die Aufsicht, Verwaltungsrat und Versicherer nachvollziehen können.
1
Gap-Analyse und Governance-Audit
Einstufung, Soll-Ist-Abgleich je Mindestmassnahme, Interviews sowie Prüfung von Billigung und Überwachung.
Ergebnis
Eine priorisierte Massnahmen-Roadmap und der dokumentierte Nachweis, dass die Frage gestellt und beantwortet wurde.
2
Krisenmanagement-Framework und Playbooks
Krisenorganisation, Alarmierung, Meldeprozesse nach NIS-2 und DSGVO, Business Impact Analyse, Wiederanlauf und szenariobasierte Playbooks.
Ergebnis
Entscheidungsfähige Strukturen und Playbooks für Ransomware, Lieferantenausfall, Datenabfluss und Blackout, bevor der Ernstfall eintritt.
3
Stresstest des Krisenstabs
Tabletop oder Stabsrahmenübung mit Master Scenario Events List (MSEL), Echtzeit-Injects einschliesslich Medien- und Behördendruck, Beobachtung und Auswertung.
Ergebnis
Ein Übungsbericht mit Befunden und Lessons Learned: ein belastbarer Sorgfaltsnachweis für Aufsicht, Verwaltungsrat und Versicherer.
Nach jeder Stufe entscheiden Sie neu. Es gibt kein Paket, das Sie kaufen müssen, um den nächsten Schritt zu sehen.
Das Ergebnis
Was Ihre Geschäftsleitung am Ende in der Hand hält.
Am Ende zählt nicht der Aktenordner, sondern ein Bericht, der die eine Frage beantwortet: Was wussten Sie, und was haben Sie daraufhin entschieden?
01
Executive Heatmap
Der Reifegrad Ihres Hauses auf einer Seite, farblich codiert je Mindestmassnahme: wo Ihr Haus solide steht und wo akute Expositions- und Reifegrad-Gaps bestehen. Validiert durch Interviews, Dokumentenreview, Erhebung und passive Begehung der technischen Umgebung (OT/IT).
02
Soll-Ist-Abweichungsanalyse
Eine ausdrückliche Feststellung je Mindestmassnahme (Art. 21 Abs. 2 NIS-2, § 30 Abs. 2 BSIG), gespiegelt an ISO/IEC 27001:2022 und BSI IT-Grundschutz, samt KRITIS-Einschätzung (§ 39 BSIG). Beleg Ihrer Überwachungspflicht nach § 38 Abs. 1 BSIG.
03
Massnahmen- und Resilienz-Fahrplan
Priorisiert über 0 bis 3, 3 bis 6 und 6 bis 18 Monate; Quick Wins ohne wesentliches Zusatzbudget getrennt von Massnahmen mit Investitionsbedarf. Quick-Win-Liste ab Woche 6, Schlussbericht und Präsentation vor der Geschäftsleitung in Woche 8.
Ich führe das Audit federführend und stelle die Ergebnisse Ihrer Geschäftsleitung persönlich vor, von C-Level zu C-Level. Diskretion: NDA vor Projektbeginn; für die technische Erhebung zusätzlich eine Auftragsverarbeitungsvereinbarung.
Zehn Mindestmassnahmen im Blick
01Risikoanalyse und Sicherheitskonzepte
02Bewältigung von Sicherheitsvorfällen
03Betriebsfortführung und Krisenmanagement
04Sicherheit der Lieferkette
05Erwerb, Wartung und Schwachstellenmanagement
06Wirksamkeitsbewertung
07Schulung und Cyberhygiene
08Kryptografie und Verschlüsselung
09Personal, Zugriff und Systemverwaltung
10Multi-Faktor-Authentifizierung und Notfallkommunikation
Art. 21 Abs. 2 NIS-2 · § 30 Abs. 2 BSIG
Der Blick in den Spiegel
Fünf Fragen an Ihre Geschäftsleitung
1
Kann ich heute belegen, dass ich die Risikomanagementmassnahmen aktiv gebilligt habe, mit Datum, Beschluss und Inhalt?
2
Wann habe ich zuletzt selbst an einer dokumentierten Schulung zu Cyberrisiken teilgenommen, und könnte ich deren Inhalte einer Aufsichtsbehörde erläutern?
3
Wüsste mein Krisenstab um drei Uhr nachts, wer entscheidet, wer meldet und wer spricht, oder rufen wir zuerst die IT an und warten?
4
Hat meine D&O-Police den Fall geprüft, dass mir eine wissentliche Pflichtverletzung vorgehalten wird, und steht die Deckungssumme im Verhältnis zum realistischen Schaden?
5
Wenn mein wichtigster Kunde morgen einen Resilienznachweis verlangt: Was lege ich ihm auf den Tisch?
Wer eine dieser Fragen nicht mit Ja beantworten kann, hat keine IT-Lücke. Er hat eine Haftungslücke.
Executive Briefing Organhaftung
Geschützter Bereich
Executive Briefing Organhaftung
Sechs Seiten für die Geschäftsleitung: die Rechtslage in Deutschland, Österreich und der Schweiz, das Schadensprofil auf C-Level, der Reifegrad-Fahrplan und ein exemplarischer Audit-Bericht als Formatbeispiel. Der Download wird nach Angabe von Name, E-Mail-Adresse und Firma freigeschaltet.
PDF · 6 Seiten · Rechtsstand September 2026 · vertraulich
Der erste Schritt
Ein vertrauliches Gespräch von 60 Minuten, kostenfrei und unverbindlich. Auf Wunsch unter NDA.
Führung lernt man nicht im Ernstfall. Man übt sie davor.
Die Gold Academy bündelt unsere Schulungen für Geschäftsleitung, Krisenstab und Sicherheitsteams. Praxisnah, persönlich von Prof. Dr. Richard Werner geleitet und auf Ihre Lage zugeschnitten. Format, Dauer und Termine stimmen wir mit Ihnen ab.
I
Crisis Playbooks
Playbooks, die unter Stress lesbar bleiben.
Gemeinsam entwickeln wir szenariobasierte Handlungsleitfäden für die Lagen, die Ihr Haus am härtesten treffen würden, und trainieren, sie anzuwenden.
Inhalte
Szenarien wählen und nach Geschäftswirkung priorisieren
Entscheidungspunkte, Rollen und Freigabewege je Szenario festlegen
Zusammenspiel von Red Team, Blue Team und Krisenstab
Gemessen wird Zeit: bis zur Erkennung, zur Entscheidung, zur Eindämmung
Für: CISO, CIO, Security-Teams, Krisenstab
TIBER-EU · Ausführung durch zertifizierte Partner
IV
NIS2 Geschäftsführer-Qualifizierung
Wer die Pflicht trägt, muss sie verstehen.
Die Qualifizierung für Geschäftsleitung und Verwaltungsrat: Was NIS-2 persönlich verlangt und wie Sie Ihre Pflichten nachweisbar erfüllen.
Inhalte
Rechtslage NIS-2, BSIG, NISG und ISG im Überblick
Drei Pflichten der Geschäftsleitung: billigen, überwachen, sich schulen
Nachweis der Schulung für Audit und Aufsicht
Für: Vorstand, Geschäftsführer, Verwaltungsrat
NIS-2 · BSIG · NISG · ISG
Factsheet Schulungsprogramme
Geschützter Bereich
Factsheet Schulungsprogramme
Alle Module der Gold Academy im Überblick: Inhalte, Zielgruppen, Formate und Ablauf. Der Download wird nach Angabe von Name, E-Mail-Adresse und Firma freigeschaltet.
PDF · 6 Seiten · Stand Oktober 2026
NIS-2 · Für die Geschäftsleitung
Ihre Unterschrift steht persönlich im Feuer. Zwei Factsheets, vertraulich für Sie.
Die Umsetzung können Sie delegieren. Die Verantwortung nicht. Hinterlegen Sie kurz Ihre Kontaktdaten, danach schalten wir beide Dokumente für den Download frei.
Warum Future Intelligence
Vier Unterschiede, die im Mandat spürbar werden.
Der Markt ist ein Verdrängungsmarkt. Wir gewinnen ihn nicht über den Preis, sondern über Seniorität, Unabhängigkeit und Referenzen.
1984Gegründet, seit über vier Jahrzehnten Risk Intelligence
460+Top-Kunden weltweit
450+abgeschlossene Projekte
25+erfahrene C-Level Management Consultants
01
Seniorität statt Pyramide
Wer bei Ihnen am Tisch sitzt, hat die Entscheidung selbst schon getroffen und nicht darüber gelesen. Keine Junior-Teams auf Ihrer Rechnung, keine Lernkurve zu Ihren Lasten.
02
Neutral und unabhängig
Wir verkaufen keine Lizenzen, betreiben kein auszulastendes SOC und haben keine Herstellerbindung. Unsere Empfehlung verfolgt kein zweites Interesse.
03
Integral statt in Silos
GRC, Business Continuity, Krisenmanagement, Krisenkommunikation und Cyber Security aus einer Hand. Ein Ansprechpartner, eine Methodik, ein Bericht.
04
Manufaktur seit 1984
Prof. Dr. Richard Werner, Wirtschaftsprofessor mit Studium in Stanford, Zürich und Wien, baute bei McKinsey das nordamerikanische Krisenmanagement-Team auf. Qualität wie eine Schweizer Manufaktur: Wir versprechen nichts, was wir nicht halten können.
Stimmen aus Mandaten
Ausgewählte Stimmen aus vorangegangenen Mandaten und Klausurtagungen, mit ausdrücklicher Freigabe der Genannten.
“
C-Level-Schulungen von Prof. Dr. Richard Werner sind ein echter Gamechanger. Auf den Punkt mit Erfahrung, Kompetenz und einer grossen Portion Humor!
P.H. — Hörmann“
Langweilig und Paragraphenreiten geht anders. Prof. Dr. Richard Werner bewegt, orientiert, klärt auf – exakt wie eine Schweizer Armbanduhr. Absolut empfehlenswert.
H.S. — AMEOS Kliniken
Bescheidenheit
Was ich Ihnen nicht verspreche.
Eine Beratung, die im eigenen Angebot keine Grenzen benennt, hat entweder wenig Projekterfahrung oder wenig Absicht, sie zu teilen.
Keine ErfolgsgarantieWir schulden sorgfältige und fachgerechte Ausführung, nicht ein bestimmtes Ergebnis.
Diagnose, nicht TherapieWir bewerten und priorisieren. Die Umsetzung bleibt bei Ihnen, mit unserer Begleitung, wenn Sie sie wollen.
Kein Over-EngineeringWir sagen Ihnen auch, wo weitere Ausgaben keinen zusätzlichen Schutz kaufen, selbst wenn das gegen unser Folgegeschäft läuft.
Keine SchuldzuweisungBewertet wird die Organisation, nicht die Person. Sicherheit gedeiht nicht in einem Klima, in dem Befunde besser unerwähnt bleiben.
Branchen, in denen Verfügbarkeit, Vertraulichkeit und Reputation denselben Rang haben
GesundheitswesenIndustrie und EnergieBildung und ForschungÖffentliche HandBankenVersicherungenHospitality
Erfolgreiche Umsetzungen in der Fertigungsindustrie, unter anderem bei Hörmann Schweiz AG und Endress+Hauser. Auszugsweise und nicht abschliessend.
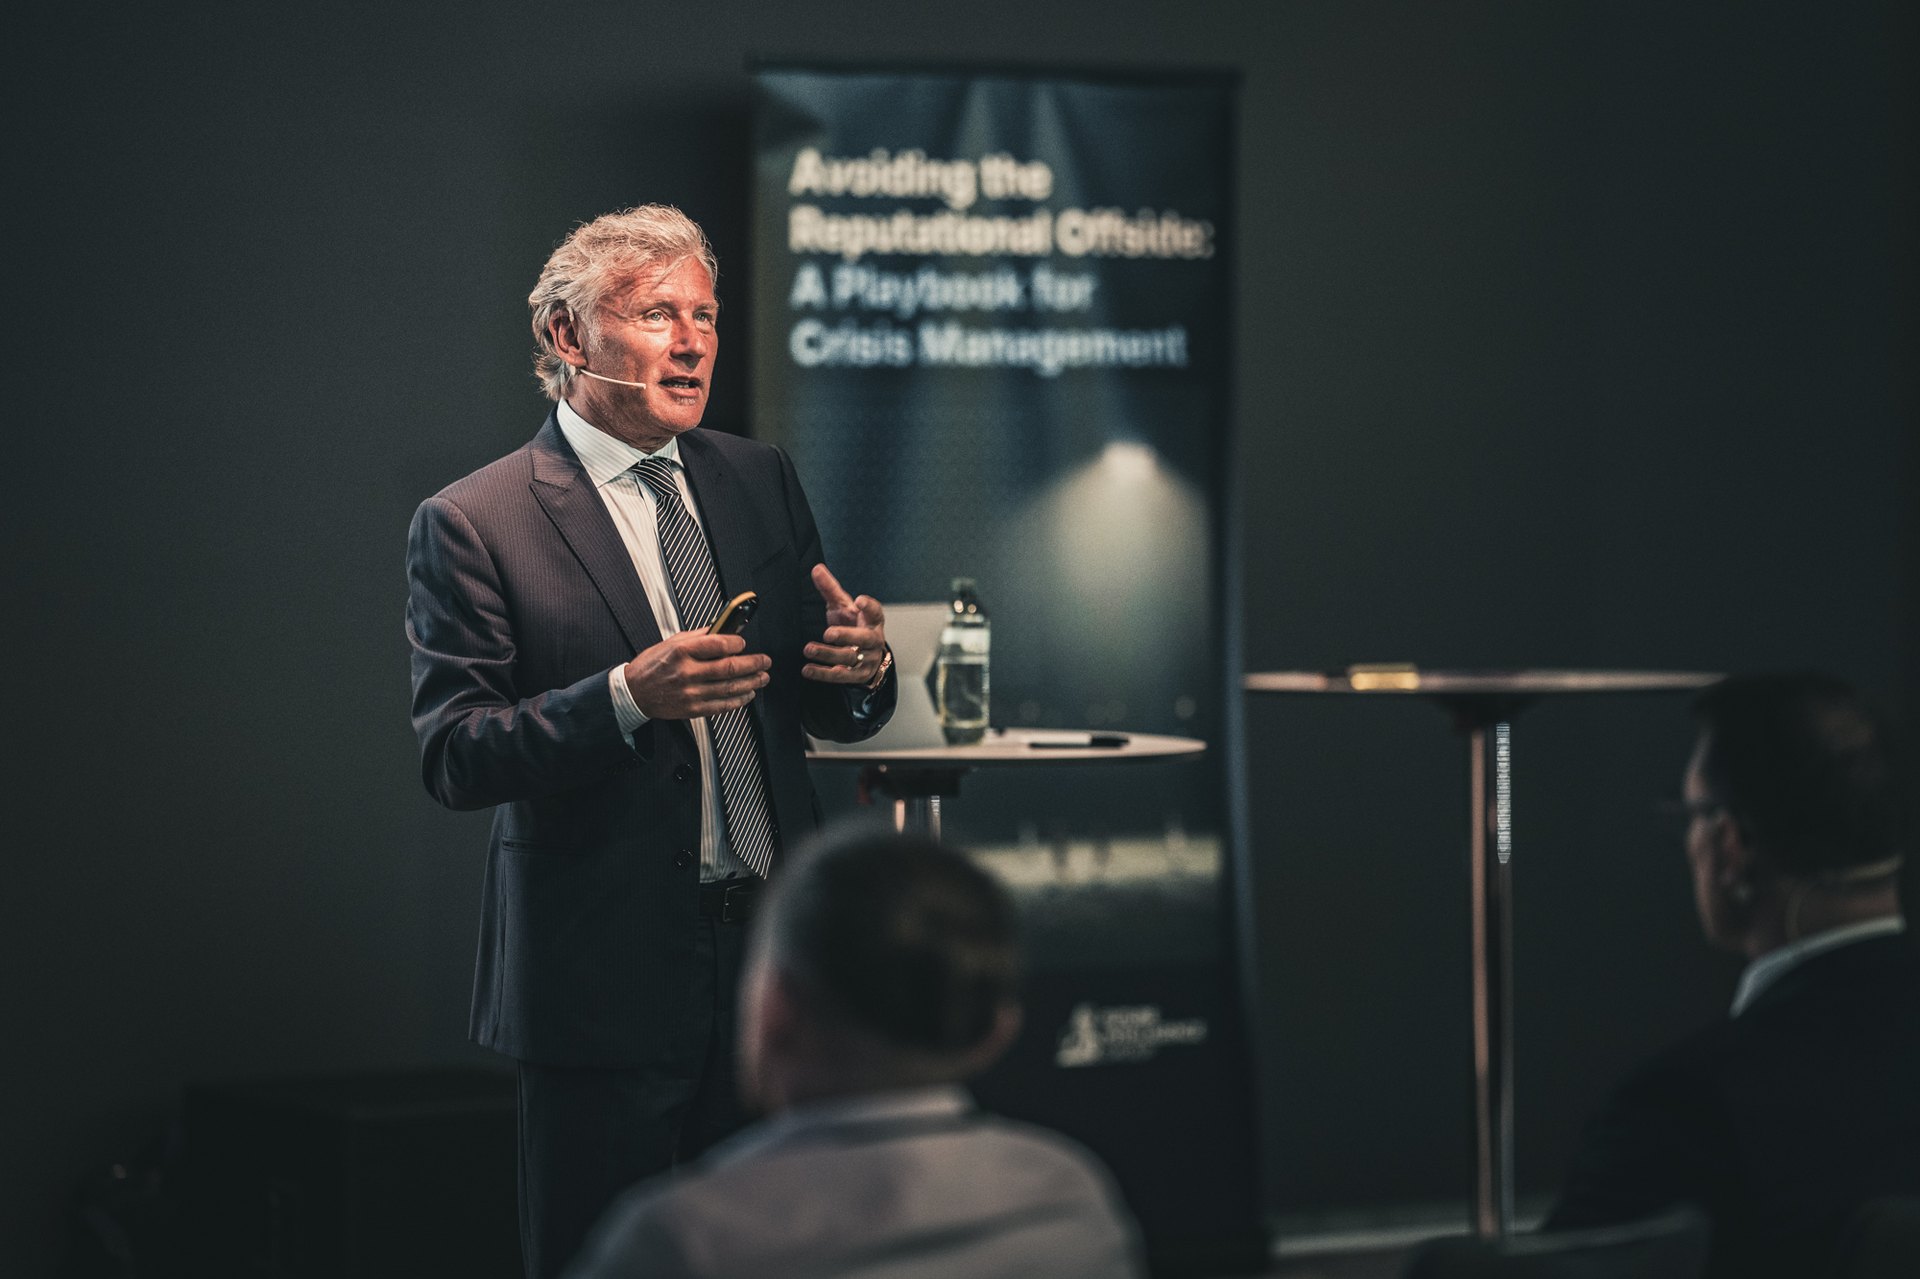
Keynote Krisenmanagement
Vorträge und Keynotes
Krisenmanagement beginnt im Gespräch.
Ob Konferenzbühne, Vorstandsraum oder Krisenstab: Ich gebe weiter, was sich in drei Jahrzehnten Praxis bewährt hat, und höre zuerst zu, was Ihr Haus bewegt.
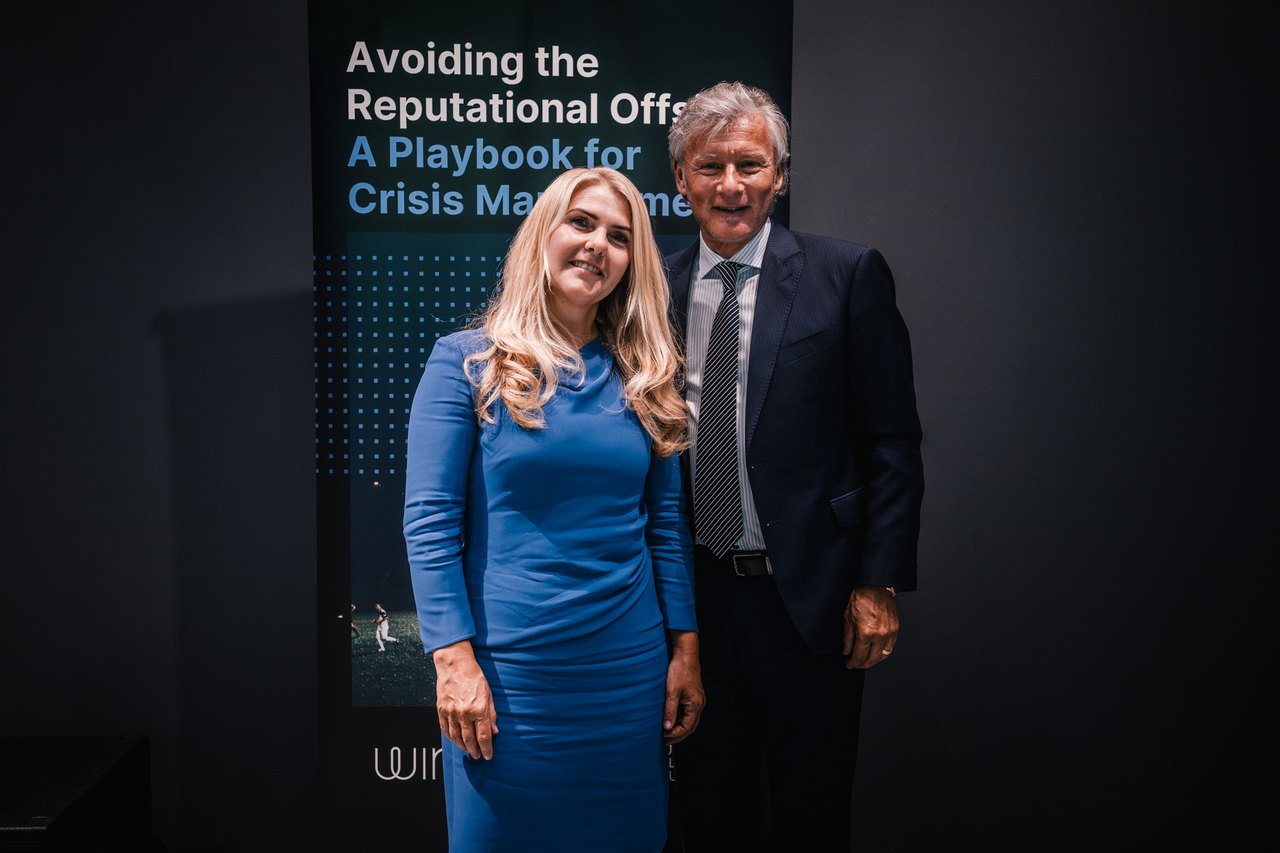
Elfrieda Neumann MBA, COO und designierte CEO, mit Richard Werner
Der nächste Schritt
Was hält Ihr Unternehmen gerade auf?
Schildern Sie mir in zwei Sätzen, was Sie beschäftigt. Ein Senior Consultant meldet sich persönlich: direkt, vertraulich und mit Blick auf eine praktikable Lösung.
60 Minuten als Videocall oder Webinar. Kostenfrei. Unverbindlich. Kein Vertrieb, keine Folien.
Sie sprechen mit einem Senior Consultant aus unserem C-Level-Team, nicht mit dem Vertrieb
Vor Ort, per Videokonferenz oder telefonisch. Sie entscheiden
Wir hören zuerst zu: Ihre Lage, Ihre offenen Punkte, Ihre Sorge, die Sie nachts wachhält
Auf Wunsch vorab unter Vertraulichkeitsvereinbarung
Danach haben Sie eine Ersteinschätzung Ihrer drei dringlichsten Handlungsfelder und die Aussage, was davon Konfiguration an bestehenden Systemen ist und was tatsächlich Budget braucht.
Und wenn wir nicht passen? Dann sage ich Ihnen das und nenne Ihnen, wen ich an unserer Stelle empfehlen würde.
Häufige Fragen
Bevor Sie mich kontaktieren.
Sie müssen noch kein fertiges Pflichtenheft haben. Ein konkreter Anlass genügt für den Anfang.
Future Intelligence Group · Neerach, Zürich
Resilienz ist keine Folie. Sie zeigt sich im Ernstfall.
Lassen Sie uns klären, was Ihr Unternehmen braucht, und was Sie sich sparen können.